Rabu, 04 November 2026 04:32 UTC
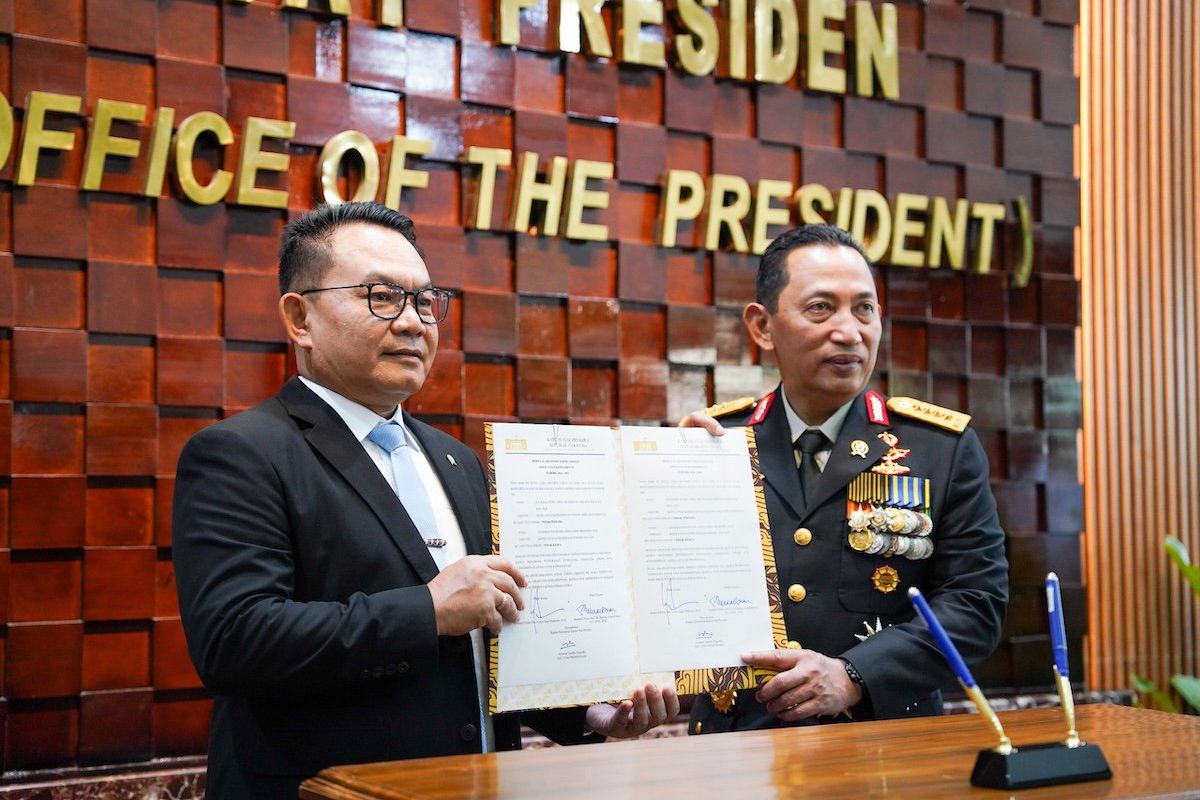
Jenderal (Pol) Listyo Sigit Prabowo (kanan) saat menjalani sertijab jabatan Kepala Staf Presiden (KSP) dari Jenderal (Purn) Dudung Abdurachman pada 5 Oktober 2026 lalu. Foto: KSP
JATIMNET.COM – Dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto dan sejumlah tokoh negara sepanjang 2025 hingga 2026 mengungkap persoalan serius dalam pengawasan teknologi intelijen. Sistem penyadapan yang semestinya mendukung penegakan hukum diduga justru digunakan tanpa prosedur dan dasar hukum yang semestinya.
Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC), Dr. Pratama Persadha, menilai kasus tersebut memperlihatkan lemahnya pengendalian akses, mekanisme otorisasi, dan pengawasan terhadap penggunaan teknologi penyadapan.
Berdasarkan keterangan Bareskrim Polri pada 3 November 2026, sejumlah nomor telepon diduga dimasukkan ke dalam server Lawful Interception Management System (LIMS) tanpa verifikasi dan tanpa dasar penyelidikan atau penyidikan yang sah.
Menurut Pratama, persoalan utama dalam penggunaan teknologi pengawasan bukan semata-mata kecanggihan perangkat, melainkan bagaimana kewenangan mengoperasikan sistem tersebut diberikan, dikendalikan, dan diawasi.
Dia menjelaskan, LIMS merupakan platform yang menghubungkan kebutuhan penyadapan aparat dengan infrastruktur operator telekomunikasi. Sistem tersebut meneruskan instruksi intersepsi ke jaringan operator, kemudian menyalin komunikasi target ke pusat pemantauan yang berwenang.
“Informasi yang dapat diperoleh melalui sistem ini mencakup isi komunikasi, seperti percakapan telepon, serta metadata berupa nomor lawan bicara, waktu, durasi, dan pola komunikasi,” ujar Pratama.
Namun, kemampuan mengakses isi komunikasi tetap bergantung pada jenis layanan dan teknologi enkripsi yang digunakan. Komunikasi dengan enkripsi end-to-end tidak otomatis dapat dibaca hanya karena intersepsi dilakukan melalui jaringan operator.
Pratama menegaskan, mekanisme kerja LIMS berbeda dengan perangkat pengintai seperti Pegasus atau Predator yang bekerja dengan menginfeksi perangkat milik target.
“Karena itu, dugaan penyadapan melalui LIMS tidak serta-merta membuktikan penggunaan perangkat lunak pengintai tersebut,” tuturnya.
Empat Celah Pengawasan Sistem Penyadapan
Dari perspektif keamanan siber, Pratama mengidentifikasi sejumlah titik rawan yang dapat membuka peluang penyalahgunaan sistem penyadapan.
Pertama, lemahnya pengendalian hak akses. Satu pejabat seharusnya tidak memiliki kewenangan sekaligus untuk memasukkan nomor target, menyetujui permohonan, menjalankan penyadapan, hingga mengelola hasil intersepsi.
Pemisahan fungsi diperlukan agar tidak ada satu pihak yang mengendalikan seluruh tahapan penyadapan. Jika kewenangan tersebut terkonsentrasi pada satu orang, risiko penyalahgunaan jabatan semakin besar.
Kedua, tidak berjalannya mekanisme verifikasi berlapis. Setiap permintaan penyadapan semestinya dilengkapi dasar hukum, dokumen permohonan, identitas perkara, serta persetujuan pejabat yang berwenang.
Tanpa persyaratan tersebut, sistem berisiko disalahgunakan oleh pihak yang memiliki jabatan dan akses operasional.
Ketiga, lemahnya pencatatan aktivitas atau audit trail. Seluruh aktivitas, mulai dari penambahan nomor target, perubahan konfigurasi, pengaktifan penyadapan, pengambilan hasil intersepsi, hingga penghapusan data, harus tercatat secara otomatis.
“Catatan aktivitas tersebut juga harus terlindungi agar operator tidak bisa mengubah atau menghapusnya secara sepihak,” tuturnya.
Keempat, tidak adanya pengawasan independen secara berkala.
“Aktivitas penyadapan yang berlangsung sepanjang 2025 hingga 2026 semestinya dapat terdeteksi lebih awal apabila mekanisme pengawasan berjalan efektif,” pungkas Pratama.
Berita Lainnya

Kasus Listyo Sigit, Pengamat: Empat Celah Pengawasan Penyadapan Harus Dibenahi
Mengenal LIMS, Teknologi Penyadapan yang Disorot dalam Kasus Listyo Sigit Prabowo
Mantan Kapolri Jenderal Listyo Sigit Prabowo Diduga Sadap Komunikasi Presiden, Jadi Tersangka dan Ditahan
Jenderal Bintang Empat Dikabarkan Diamankan Brimob, Juru Bicara Polri Tak Membantah
BNPB Ingatkan Risiko Hujan Lebat di Sumatera